

Vernetzte gewerbliche Reinigungsroboter sollten vor dem Import nach Deutschland nicht nur technisch, sondern auch hinsichtlich Datenschutz und Cybersicherheit geprüft werden. Für OEM-Markeninhaber sind dabei insbesondere drei Bereiche entscheidend: die Verarbeitung personenbezogener Daten nach der DSGVO, die Cybersecurity-Anforderungen des EU Cyber Resilience Act (CRA) und die langfristige Bereitstellung von Sicherheitsupdates.
Ein Roboter kann beispielsweise über Kameras, Sensoren, eine Cloud-Plattform und eine Fernwartungsfunktion verfügen. Diese Funktionen können unterschiedliche Daten erzeugen und übertragen. Entscheidend ist deshalb nicht allein, welche Sensoren eingebaut sind, sondern welche Informationen tatsächlich verarbeitet, gespeichert und weitergegeben werden.
Für deutsche Importeure und Eigenmarken sollten vor einer Bestellung fünf Fragen geklärt sein:
- Welche Daten erfasst der Roboter tatsächlich?
- Werden Daten lokal oder über eine Cloud verarbeitet?
- Wer kann auf Karten, Betriebsdaten und gegebenenfalls Bildmaterial zugreifen?
- Wer ist für Sicherheitslücken und Softwareupdates verantwortlich?
- Welche rechtlichen Pflichten übernimmt der OEM-Hersteller und welche verbleiben beim deutschen Markeninhaber?
Dieser Leitfaden zeigt, wie Sie diese Punkte vor einem OEM/ODM-Projekt systematisch prüfen und welche Informationen Sie von Ihrem chinesischen Hersteller anfordern sollten.
1. DSGVO und Cyber Resilience Act: Welche Anforderungen gelten für Reinigungsroboter?
Bei vernetzten Reinigungsrobotern müssen Datenschutz und Produktsicherheit getrennt betrachtet werden.
Die DSGVO schützt personenbezogene Daten natürlicher Personen. Der Cyber Resilience Act regelt dagegen grundlegende Anforderungen an die Cybersicherheit von Produkten mit digitalen Elementen.
Beide Regelwerke können für einen gewerblichen Reinigungsroboter relevant sein.
| Regelwerk | Schwerpunkt | Was bedeutet das für OEM-Käufer? |
|---|---|---|
| DSGVO (EU 2016/679) | Verarbeitung personenbezogener Daten | Datenarten, Zugriffsrechte, Speicherfristen und Verantwortlichkeiten prüfen |
| Cyber Resilience Act (EU 2024/2847) | Cybersicherheit vernetzter Produkte | Sicherheitskonzept, Schwachstellenmanagement und Updates prüfen |
| Vertragliche Datenschutzvereinbarung | Zusammenarbeit zwischen Verantwortlichem und Auftragsverarbeiter | Datenverarbeitung und technische Zuständigkeiten verbindlich regeln |
Ein wichtiger Unterschied: Nicht jede Information, die ein Reinigungsroboter erzeugt, ist automatisch ein personenbezogenes Datum.
Eine technische Karte eines leeren Lagerbereichs kann beispielsweise ohne Personenbezug verarbeitet werden. Werden dagegen identifizierbare Mitarbeiter oder Besucher durch Kameras erfasst, kann die DSGVO relevant werden.
Die tatsächliche Bewertung hängt von der konkreten Datenverarbeitung und dem Einsatzzweck ab.
2. Welche Daten können gewerbliche Reinigungsroboter erfassen?
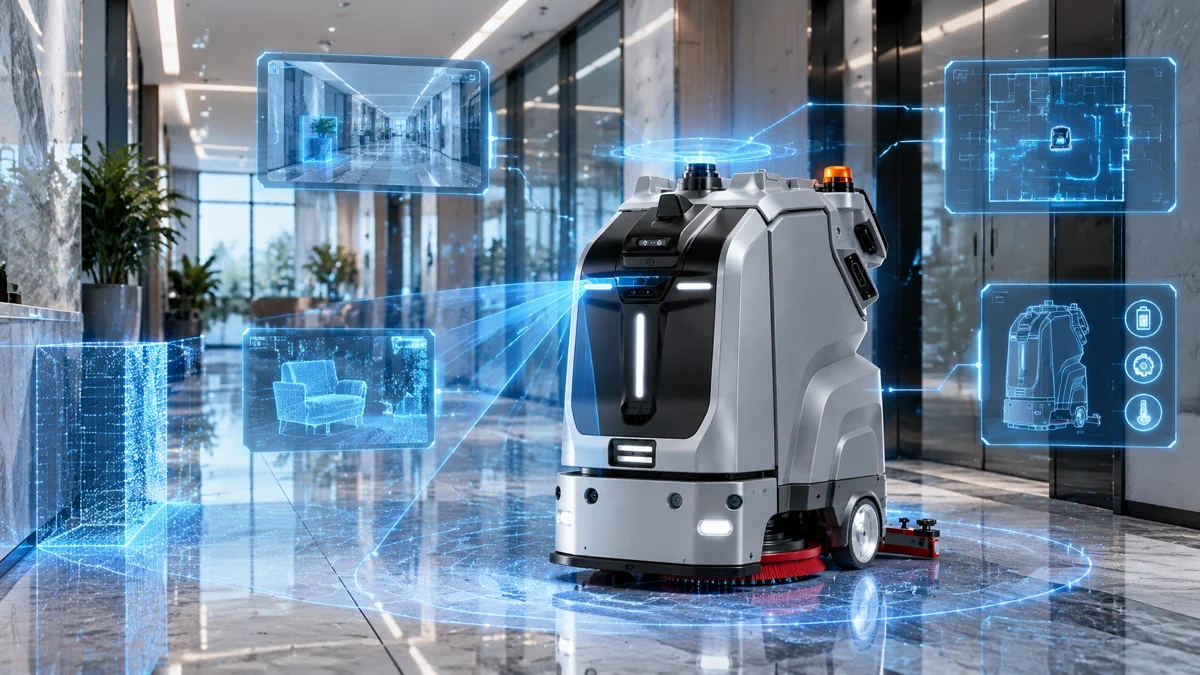
Bevor Sie einen vernetzten Roboter unter Ihrer eigenen Marke verkaufen, sollten Sie sich eine vollständige Übersicht der verarbeiteten Daten geben lassen.
Dabei reicht eine allgemeine Aussage wie „Wir verwenden eine sichere Cloud“ nicht aus.
Sie müssen wissen, welche Informationen das System benötigt und welche davon tatsächlich gespeichert oder übertragen werden.
Typische Datenkategorien sind:
| Datenkategorie | Mögliche Informationen | Wichtige Prüffrage |
|---|---|---|
| Navigationsdaten | Raumkarten, Routen und Positionen | Werden Karten lokal oder in der Cloud gespeichert? |
| Sensordaten | Hindernisse, Entfernungen und Umgebungsinformationen | Welche Daten werden dauerhaft gespeichert? |
| Kameradaten | Bilder oder Videosequenzen | Können Personen identifiziert werden? |
| Betriebsdaten | Reinigungsdauer, Aufträge und Gerätestatus | Wer kann diese Informationen einsehen? |
| Benutzerdaten | Benutzerkonten, Rollen und Anmeldedaten | Wie werden Zugriffsrechte verwaltet? |
| Diagnosedaten | Fehlercodes, Systemprotokolle und Wartungsinformationen | Werden Diagnosedaten an den Hersteller übertragen? |
Besonders wichtig sind Kameras und andere bildgebende Sensoren.
Einige Roboter verwenden Kameras zur Hinderniserkennung und Navigation. Das bedeutet jedoch nicht automatisch, dass sämtliche aufgenommenen Bilder in einer Cloud gespeichert werden.
Hier müssen Sie zwischen lokaler Bildverarbeitung, temporärer Speicherung und tatsächlicher Übertragung unterscheiden.
Ein professioneller OEM-Hersteller sollte diese Unterschiede für das jeweilige Modell erklären können.
3. Wie lassen sich Kameras und Navigationsdaten DSGVO-konform einsetzen?
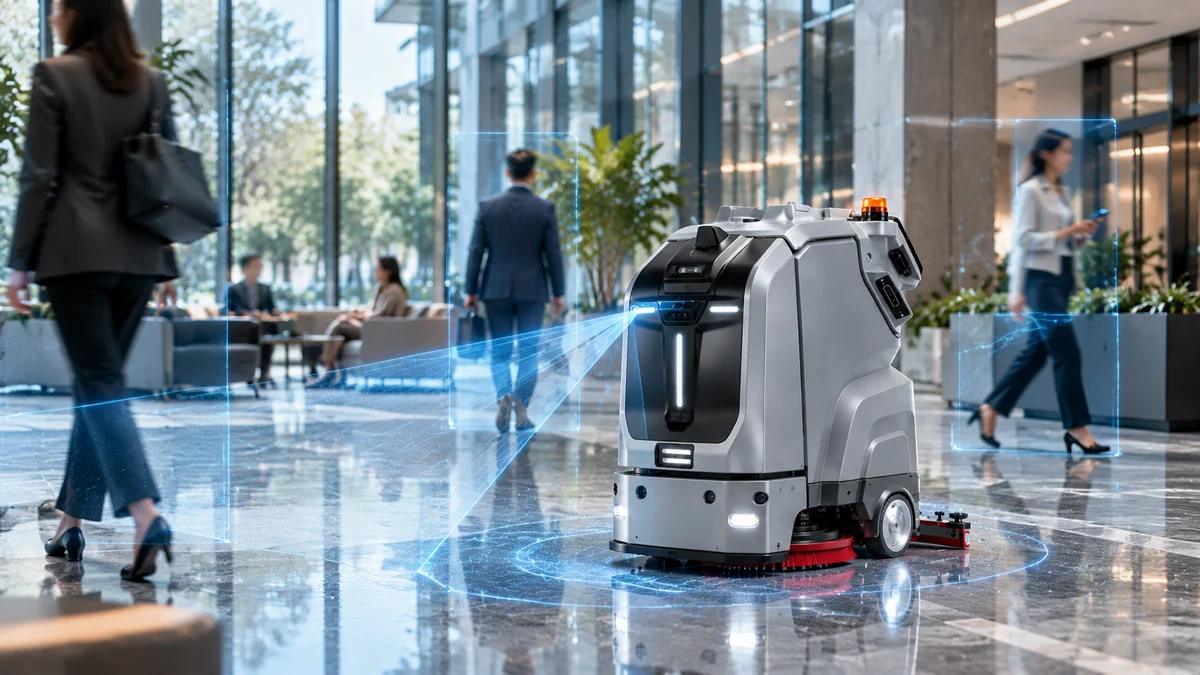
Für deutsche Unternehmen ist die Frage nach Kameras besonders wichtig, wenn Roboter in Einkaufszentren, Hotels, Bürogebäuden oder anderen öffentlich zugänglichen Bereichen arbeiten.
Dort können Mitarbeiter, Kunden und Besucher von den Sensoren erfasst werden.
Die entscheidende Frage lautet nicht nur, ob eine Kamera vorhanden ist, sondern ob die aufgenommenen Informationen einen identifizierbaren Personenbezug haben und wie sie verwendet werden.
Bei der technischen Bewertung sollten Sie folgende Punkte berücksichtigen:
Bildverarbeitung
Fragen Sie, ob Bilder ausschließlich lokal für die Navigation verarbeitet werden oder ob sie zusätzlich auf einem externen Server gespeichert werden.
Personenbezogene Informationen
Klären Sie, ob Gesichter, Kennzeichen oder andere identifizierbare Merkmale erfasst und verarbeitet werden können.
Speicherdauer
Wenn personenbezogene Daten gespeichert werden, muss die Speicherdauer begründet und entsprechend dem jeweiligen Verarbeitungszweck festgelegt werden.
Zugriffsmöglichkeiten
Prüfen Sie, ob Hersteller, Händler oder Betreiber auf Bildmaterial und andere personenbezogene Informationen zugreifen können.
Datenminimierung
Das System sollte nur diejenigen personenbezogenen Informationen verarbeiten, die für den festgelegten Zweck tatsächlich erforderlich sind.
Der Europäische Datenschutzausschuss (EDPB) behandelt diese Fragen in seinen Leitlinien zur Verarbeitung personenbezogener Daten durch Videogeräte.
Offizielle Informationsquelle:
EDPB – Guidelines 3/2019 on processing of personal data through video devices
Für einen OEM-Käufer ist es sinnvoll, diese Punkte bereits während der Produktauswahl und nicht erst nach dem Verkaufsstart zu klären.
4. Cloud-Plattformen: Wo werden die Daten gespeichert und wer kann darauf zugreifen?
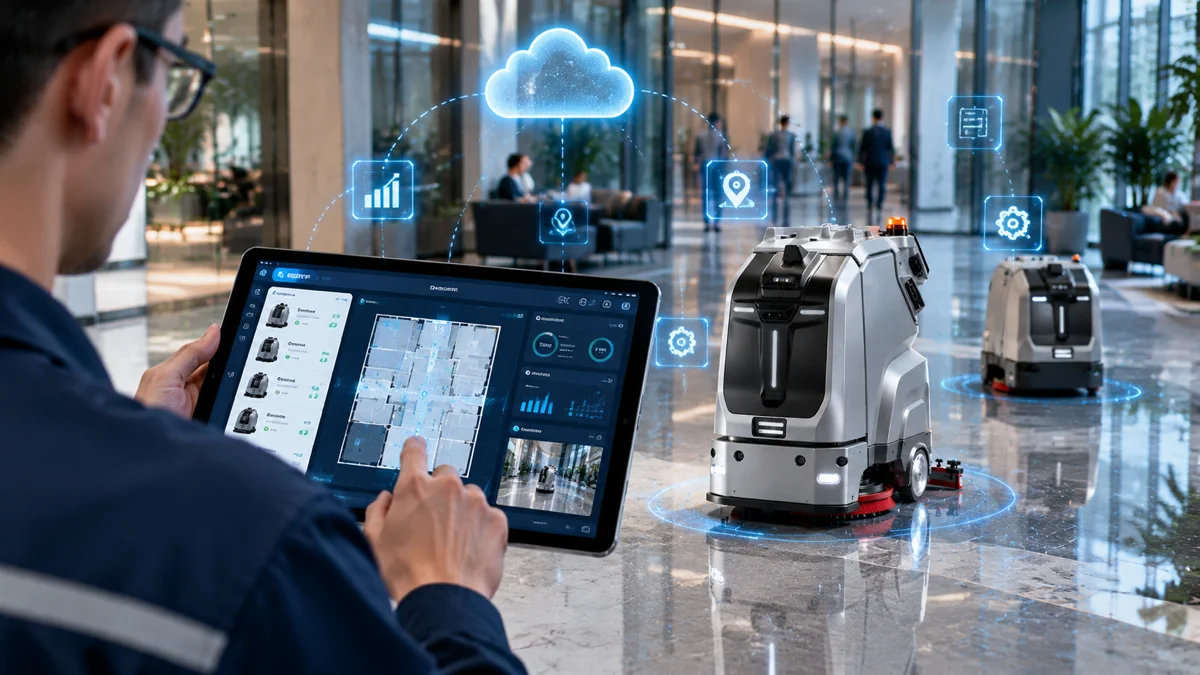
Viele gewerbliche Reinigungsroboter verwenden eine Cloud-Plattform, um mehrere Geräte zentral zu verwalten.
Solche Systeme können beispielsweise folgende Funktionen bereitstellen:
- Verwaltung mehrerer Reinigungsroboter
- Erstellung und Speicherung von Raumkarten
- Planung von Reinigungsaufträgen
- Anzeige von Betriebs- und Wartungsinformationen
- Fernüberwachung des Gerätestatus
- Technische Diagnose und Fehleranalyse
Für deutsche B2B-Kunden ist dabei nicht nur die Funktionalität wichtig.
Sie möchten auch wissen, wo die Daten verarbeitet werden und wer Zugriff darauf erhält.
Was Sie beim Cloud-Anbieter prüfen sollten
| Prüfkriterium | Was der OEM-Hersteller erklären sollte |
|---|---|
| Serverstandort | In welchem Land oder welcher Region werden Daten verarbeitet? |
| Datenübertragung | Welche Informationen werden zwischen Roboter und Server übertragen? |
| Verschlüsselung | Wie werden Daten während der Übertragung und Speicherung geschützt? |
| Benutzerverwaltung | Können unterschiedliche Rollen und Zugriffsrechte eingerichtet werden? |
| Fernwartung | Kann der Hersteller auf Geräte oder Kundendaten zugreifen? |
| Datenlöschung | Wie werden Daten nach Vertragsende gelöscht? |
| Unterauftragnehmer | Welche externen Cloud- oder IT-Dienstleister sind beteiligt? |
Ein Serverstandort innerhalb der EU ist ein wichtiger Prüfpunkt, garantiert für sich genommen aber noch keine vollständige DSGVO-Konformität.
Auch externe Zugriffe, Unterauftragnehmer und mögliche Datenübermittlungen in Drittländer müssen berücksichtigt werden.
Wenn ein chinesischer OEM-Hersteller im Auftrag eines deutschen Unternehmens personenbezogene Daten verarbeitet, kann eine Auftragsverarbeitungsvereinbarung nach Artikel 28 DSGVO erforderlich sein.
Die konkrete Rollenverteilung hängt davon ab, wer tatsächlich über Zwecke und Mittel der Verarbeitung entscheidet.
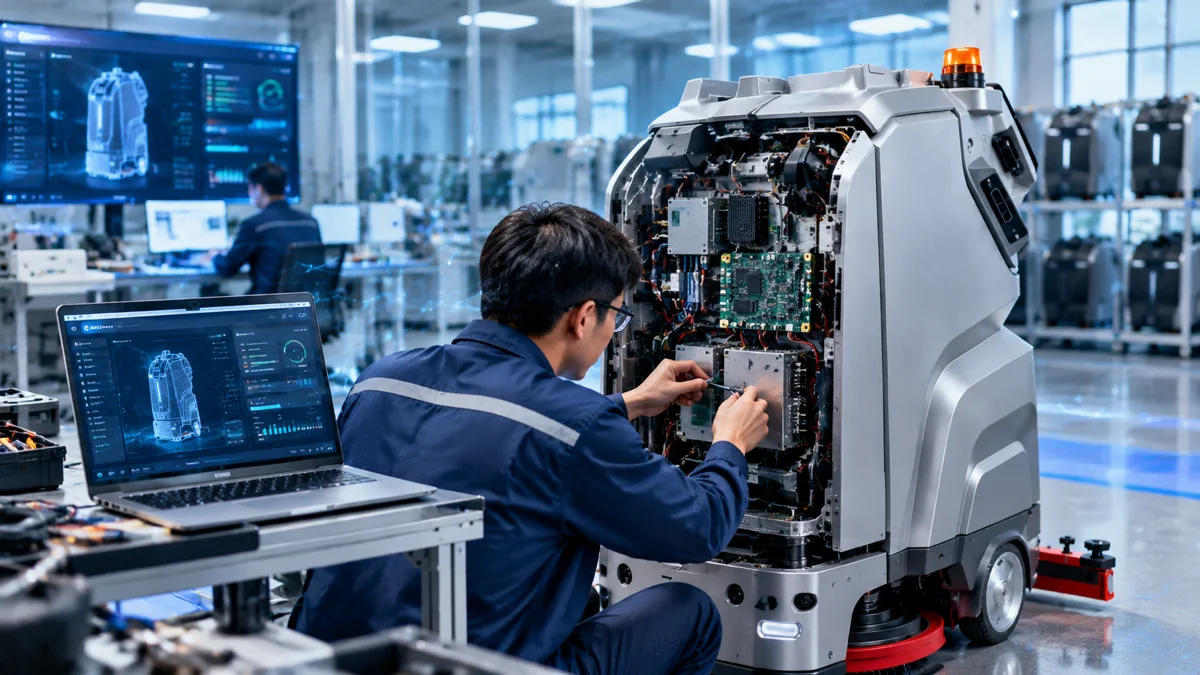
5. Was bedeutet der EU Cyber Resilience Act für chinesische Reinigungsroboter?
Der Cyber Resilience Act (CRA), die Verordnung (EU) 2024/2847, führt verbindliche Cybersicherheitsanforderungen für Produkte mit digitalen Elementen ein.
Dazu können auch vernetzte gewerbliche Reinigungsroboter gehören, wenn sie entsprechend der vorgesehenen oder vernünftigerweise vorhersehbaren Verwendung eine direkte oder indirekte Datenverbindung zu einem Gerät oder Netzwerk besitzen.
Für deutsche Importeure und OEM-Markeninhaber ist der Zeitplan besonders relevant.
| Zeitpunkt | Bedeutung |
|---|---|
| 10. Dezember 2024 | CRA tritt in Kraft |
| 11. September 2026 | Meldepflichten für aktiv ausgenutzte Schwachstellen und schwerwiegende Sicherheitsvorfälle beginnen |
| 11. Dezember 2027 | Die wesentlichen CRA-Anforderungen werden grundsätzlich vollständig anwendbar |
Die Meldepflichten sehen unter anderem folgende Fristen vor:
- Innerhalb von 24 Stunden: erste Frühwarnmeldung nach Kenntnis eines relevanten meldepflichtigen Vorfalls.
- Innerhalb von 72 Stunden: ausführlichere Meldung.
- Bei aktiv ausgenutzten Schwachstellen: Abschlussbericht spätestens 14 Tage nach Verfügbarkeit einer Korrektur- oder Abhilfemaßnahme.
- Bei schwerwiegenden Sicherheitsvorfällen: Abschlussbericht innerhalb eines Monats nach der 72-Stunden-Meldung.
Diese Pflichten richten sich nach den gesetzlichen Voraussetzungen insbesondere an die betroffenen Hersteller.
Für OEM-Käufer ist daher wichtig, vor Vertragsabschluss festzulegen, wie der chinesische Entwicklungspartner Sicherheitsprobleme erkennt, bewertet und an den verantwortlichen Wirtschaftsakteur weitergibt.
Offizielle Rechtsgrundlage:
European Commission – Cyber Resilience Act
6. Warum deutsche Private-Label-Marken ihre Herstellerverantwortung prüfen müssen
Ein besonders wichtiger Punkt wird bei OEM-Projekten häufig übersehen.
Viele Unternehmen gehen davon aus, dass ausschließlich die chinesische Fabrik für sämtliche Produktpflichten verantwortlich ist.
Bei einer Eigenmarkenstrategie kann diese Annahme falsch sein.
Der CRA definiert einen Hersteller unter anderem als eine natürliche oder juristische Person, die ein Produkt mit digitalen Elementen entwickeln oder herstellen lässt und es anschließend unter ihrem eigenen Namen oder ihrer eigenen Marke auf dem EU-Markt bereitstellt.
Das bedeutet: Ein deutsches Unternehmen, das einen vernetzten Reinigungsroboter unter seiner eigenen Marke verkauft, kann im Sinne des CRA als Hersteller gelten.
Die tatsächliche rechtliche Einordnung muss anhand des konkreten Geschäftsmodells geprüft werden.
Deshalb sollten Sie vor der OEM-Bestellung folgende Punkte schriftlich klären:
- Wer ist der rechtliche Hersteller des Produkts?
- Wer verantwortet die technische Dokumentation?
- Wer organisiert die Bewertung der Cybersicherheitsrisiken?
- Wer bearbeitet gemeldete Sicherheitslücken?
- Wer stellt Sicherheitsupdates bereit?
- Wie lange wird das Produkt mit Sicherheitsupdates unterstützt?
- Wer informiert deutsche Kunden bei relevanten Sicherheitsproblemen?
Diese Verantwortlichkeiten sollten nicht nur in einer allgemeinen Kooperationsvereinbarung stehen.
Sinnvoll ist eine separate technische und vertragliche Vereinbarung über Cybersecurity, Softwarepflege und Sicherheitsvorfälle.
7. Wie lange müssen Sicherheitsupdates für Reinigungsroboter verfügbar sein?
Ein gewerblicher Reinigungsroboter kann über mehrere Jahre im Einsatz bleiben.
Während dieser Zeit können Sicherheitslücken in Betriebssystemen, Softwarebibliotheken, Kommunikationsmodulen oder Cloud-Diensten auftreten.
Deshalb sollten deutsche OEM-Käufer nicht nur nach der Garantiezeit fragen.
Sie benötigen auch einen klaren Plan für die Softwarepflege.
Im Rahmen des CRA muss der Hersteller einen angemessenen Unterstützungszeitraum für das Produkt mit digitalen Elementen bestimmen, in dem Schwachstellen wirksam behandelt werden. Das Ende dieses Unterstützungszeitraums muss beim Kauf verständlich angegeben werden.
Diese Punkte sollten im OEM-Vertrag stehen
| Bereich | Vereinbarung |
|---|---|
| Supportzeitraum | Beginn und Ende der Sicherheitsunterstützung |
| Sicherheitsupdates | Verfahren zur Bereitstellung von Patches |
| Schwachstellen | Meldeweg und Bearbeitungsprozess |
| Softwareversionen | Dokumentation der freigegebenen Versionen |
| Update-Verteilung | Vorgehen bei Updates für mehrere Geräte |
| Sicherheitsvorfälle | Zuständigkeiten und Informationswege |
| Supportende | Information über das Ende der Unterstützung |
Besonders wichtig ist die Unterscheidung zwischen Funktionsupdates und Sicherheitsupdates.
Ein Hersteller kann neue Funktionen entwickeln, ohne damit automatisch bestehende Sicherheitslücken zu beheben.
Für einen professionellen B2B-Vertrieb ist deshalb eine nachvollziehbare Sicherheitsupdate-Strategie wichtiger als eine bloße Aussage über regelmäßige Softwareverbesserungen.
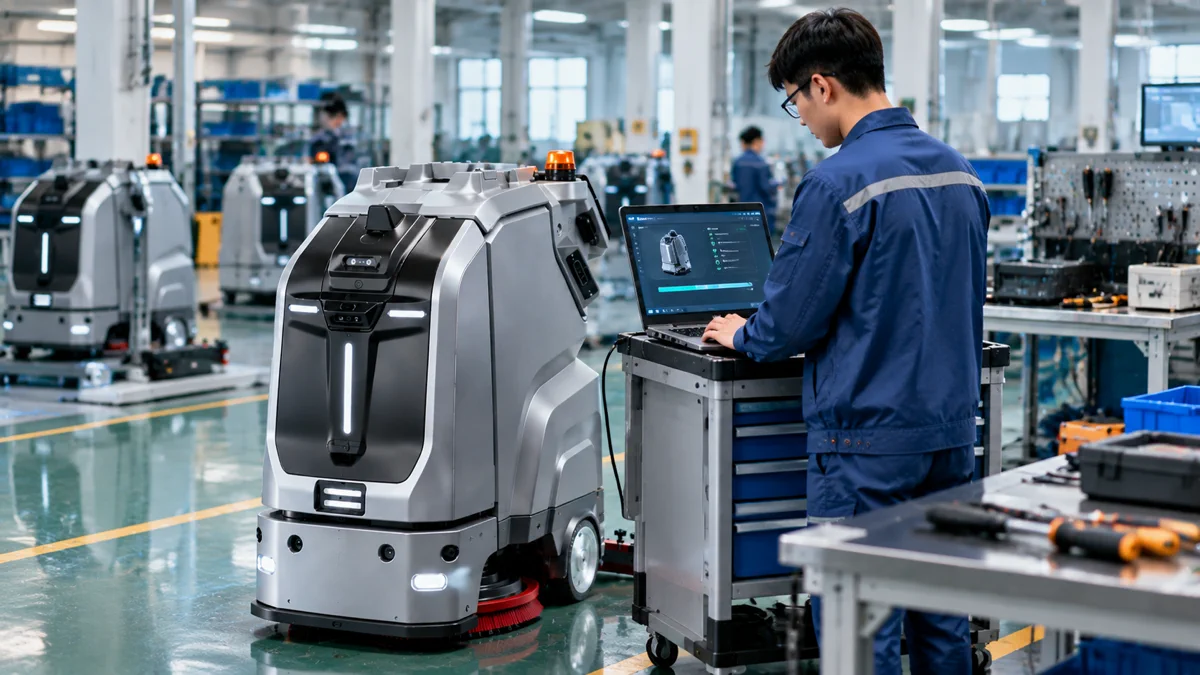
8. Welche Fragen sollten Sie einem chinesischen OEM-Hersteller vor der Bestellung stellen?
Bevor Sie eine größere Bestellung freigeben, sollten Sie die folgenden Fragen in Ihre technische Lieferantenbewertung aufnehmen.
| Frage an den Hersteller | Benötigte Information |
|---|---|
| Welche Daten erfasst der Roboter? | Datenübersicht und Sensorbeschreibung |
| Werden Kamerabilder gespeichert? | Informationen zur lokalen Verarbeitung und Speicherung |
| Welche Cloud-Dienste werden verwendet? | Systemarchitektur und Serverstandorte |
| Wer kann auf die Geräte zugreifen? | Benutzerrollen und Berechtigungskonzept |
| Wie werden Daten geschützt? | Technische und organisatorische Sicherheitsmaßnahmen |
| Wie werden Sicherheitslücken gemeldet? | Dokumentierter Schwachstellenprozess |
| Wie lange gibt es Sicherheitsupdates? | Verbindlicher Supportzeitraum |
| Wie werden Updates verteilt? | Update-Verfahren und Versionsverwaltung |
| Wer trägt welche Verantwortung? | Vertragliche Hersteller- und Datenschutzrollen |
| Welche Unterlagen sind verfügbar? | Technische Dokumentation und relevante Nachweise |
Ein seriöser Hersteller sollte diese Fragen nicht nur mündlich beantworten.
Fordern Sie nach Möglichkeit technische Unterlagen, nachvollziehbare Prozessbeschreibungen und schriftlich bestätigte Angaben zur konkreten Produktkonfiguration an.
9. Welche Informationen sollten deutsche Käufer bei Minfu anfordern?
Minfu (MinfuTech), die Marke der Shenzhen Minfutech Industrial Co., Ltd., bietet gewerbliche Reinigungsroboter für internationale B2B-Kunden und OEM/ODM-Projekte an.
Zum kommerziellen Produktportfolio gehören unter anderem der LT10 und der LT70 Pro.
Bei der Auswahl einer solchen Plattform sollten deutsche Käufer nicht nur die Reinigungsleistung und Navigationsfunktionen betrachten.
Auch die digitale Architektur ist ein wichtiger Teil der Projektbewertung.
Auf der öffentlich zugänglichen LT10-Produktseite werden beispielsweise eine Cloud-Plattform als Standardfunktion und eine Monokularkamera in der Sensorübersicht aufgeführt.
Diese Angaben zeigen, welche technischen Bereiche bei einer Prüfung berücksichtigt werden sollten. Sie belegen jedoch nicht automatisch, ob Bilddaten übertragen, gespeichert oder ausschließlich lokal verarbeitet werden.
Genau diese Fragen sollten für die tatsächlich angebotene Hardware- und Softwarekonfiguration vor einer Bestellung schriftlich geklärt werden.
Bei der größeren LT70 Pro-Plattform sind ebenfalls die Sensorik, Systemarchitektur und geplanten Einsatzbedingungen in die technische Bewertung einzubeziehen.
Für ein deutsches OEM-Projekt empfehlen wir deshalb folgende Vorgehensweise:
Schritt 1: Produktkonfiguration festlegen
Bestimmen Sie, welches Robotermodell, welche Sensoren und welche Softwarefunktionen für Ihr Projekt benötigt werden.
Schritt 2: Datenverarbeitung dokumentieren
Klären Sie, welche Informationen lokal verarbeitet, an eine Cloud übertragen oder dauerhaft gespeichert werden.
Schritt 3: Verantwortlichkeiten vereinbaren
Legen Sie fest, welche Aufgaben der OEM-Hersteller bei Softwarepflege, Schwachstellenmanagement und technischer Dokumentation übernimmt.
Schritt 4: Sicherheitsunterstützung festlegen
Vereinbaren Sie einen nachvollziehbaren Supportzeitraum und einen Prozess für Sicherheitsupdates.
Schritt 5: Vor dem Markteintritt prüfen
Lassen Sie die konkrete Produktkonfiguration und die erforderlichen Unterlagen hinsichtlich der einschlägigen europäischen Anforderungen bewerten.
Eine solche Abstimmung schafft eine bessere Grundlage für langfristige OEM-Partnerschaften und reduziert spätere Unklarheiten zwischen Hersteller, Importeur und Vertriebspartner.
Häufige Fragen zu Datenschutz und Cybersecurity bei Reinigungsrobotern
Unterliegt ein gewerblicher Reinigungsroboter automatisch der DSGVO?
Nein. Die DSGVO gilt, wenn personenbezogene Daten verarbeitet werden. Ob dies der Fall ist, hängt beispielsweise davon ab, ob Kameraaufnahmen oder andere Informationen identifizierbare Personen betreffen.
Gilt der Cyber Resilience Act für vernetzte Reinigungsroboter aus China?
Der CRA kann für solche Produkte gelten, wenn sie als Produkte mit digitalen Elementen in seinen Anwendungsbereich fallen und auf dem EU-Markt bereitgestellt werden. Die konkrete Anwendbarkeit muss anhand des Modells und seiner Funktionen geprüft werden.
Muss ein deutscher Importeur selbst für Softwareupdates sorgen?
Die Pflichten hängen von seiner rechtlichen Rolle ab. Wird das Produkt unter der eigenen Marke auf den Markt gebracht, kann das Unternehmen nach dem CRA als Hersteller gelten. Deshalb müssen die Verantwortlichkeiten mit dem OEM-Partner klar geregelt werden.
Reicht ein Serverstandort innerhalb der EU für die DSGVO aus?
Nein. Neben dem Speicherort müssen auch Zugriffsrechte, Datenübertragungen, Auftragsverarbeitung und technische Schutzmaßnahmen bewertet werden.
Wie lange müssen Hersteller Sicherheitsupdates bereitstellen?
Der CRA verlangt einen angemessenen Unterstützungszeitraum, der für das jeweilige Produkt bestimmt werden muss. Das konkrete Ende der Sicherheitsunterstützung ist entsprechend den gesetzlichen Anforderungen anzugeben.
Was sollte ein deutscher OEM-Käufer vor der ersten Bestellung anfordern?
Wichtig sind eine Übersicht der Datenflüsse, Informationen zur Cloud-Architektur, Sicherheits- und Updateprozesse, eine klare Rollenverteilung sowie die für das konkrete Produkt erforderlichen technischen Unterlagen.
Planen Sie Ihr OEM-Projekt für den deutschen Markt mit Minfu
Sie möchten gewerbliche Reinigungsroboter unter Ihrer eigenen Marke in Deutschland vertreiben?
Minfu unterstützt internationale Importeure, Distributoren und Markeninhaber bei der Auswahl gewerblicher Reinigungstechnik und der Planung individueller OEM/ODM-Projekte.
Ob LT10 oder LT70 Pro – vor einer Zusammenarbeit sollten Produktkonfiguration, Softwarefunktionen, Datenverarbeitung und die erforderlichen europäischen Compliance-Anforderungen gemeinsam geprüft werden.
Teilen Sie uns Ihre geplanten Einsatzbereiche und technischen Anforderungen mit. Unser Team kann mit Ihnen die passenden Produktoptionen und die nächsten Schritte für Ihr OEM-Projekt besprechen.
Weitere Informationen:
- Gewerbliche Reinigungsroboter von Minfu
- LT10 – Gewerblicher Reinigungsroboter
- LT70 Pro – Industrieller Reinigungsroboter
- Minfu OEM/ODM Solutions
Kontakt:
Website: https://minfutech.com
E-Mail: info@minfutech.com
Telefon: +86-13760255781
Kontaktieren Sie Minfu für Ihr OEM/ODM-Projekt
Minfu – Your Reliable Home Appliance Partner.